Focus op groei. Wij regelen de beveiliging.

Beveiliging die u helpt om deals binnen te halen. We helpen u uw risico’s te begrijpen en uw systemen en processen te beveiligen. Onze securityexperts, ondersteund door onze eigen AI-agents, begeleiden u naar certificering en zorgen dat alles efficiënt blijft draaien terwijl u groeit.

We dekken
  • ISO 27001
  • SOC 2
  • ISO 42001
  • NIS2
  • DORA
  • CyFun
  • GDPR
  • EU AI Act
+9 andere frameworks
De certificeringen van ons team
  • CISSP
  • CCSP
  • CISA
  • CISM
  • CGEIT
  • CDPSE
  • ISO 27001 Auditor
  • ISO 42001 AuditorAI-governance

Herkenbaar?

We stonden al aan beide kanten: we bouwden beveiliging op binnen groeiende bedrijven en beoordeelden leveranciers voor gereguleerde ondernemingen. We kennen de vragenlijst met een deadline, de deal die stilligt, de regelgeving die niemand helemaal begrijpt. Welke situatie is de uwe?

Is uw situatie anders? Laten we praten

Eén traject, drie fasen. Begin waar u staat.

Doorloop de fasen in volgorde, of stap in bij de fase die bij u past. Kies een dienst om te zien wat erin zit.

1Weten waar u staat

2Gecertificeerd worden

3Gecertificeerd blijven

Security Health Check

Voor wanneer u wilt weten waar u echt staat: hoe blootgesteld u bent aan de risico’s van vandaag, welke hiaten het zwaarst wegen en of uw beveiliging versterking nodig heeft. U eindigt met een helder beeld, een geprioriteerd plan en een budget, of u nu met ons verdergaat of niet.

Gebruikelijke duur
3–4 dagen
Prijs
€3,000

Het volledige bedrag wordt verrekend als u verdergaat met een certificeringsprogramma.

Bespreek dit gratis met ons (opent in een nieuw tabblad)

Wat wij doen

  • Beoordeling van waar u staat ten opzichte van ISO 27001, CyFun of het framework dat u nodig hebt
  • Scan van uw systemen die bereikbaar zijn via het internet op bekende kwetsbaarheden
  • Geprioriteerde verbeterroadmap met inspanning en verantwoordelijken
  • Indicatief budget voor het verbeterprogramma
  • Presentatie voor het management in heldere zakelijke taal

Wat bij u blijft

  • Toegang tot de mensen die elk domein beheren
  • Bestaande documenten en bewijsstukken, voor zover die er zijn

Alle prijzen zijn exclusief btw.

ISO 42001 Lead Auditors in het team

AI die uw klanten kunnen vertrouwen

Klanten, investeerders en toezichthouders vragen nu hoe u AI beheerst. We bouwen AI-governance in hetzelfde securityprogramma als uw ISO 27001, zodat u één keer antwoordt en het bewijst met een certificaat.

  • U gebruikt AI in uw bedrijf

    Uw team gebruikt elke dag AI-tools. Weet u welke gegevens het bedrijf verlaten?

    We brengen in kaart waar AI wordt gebruikt, stellen duidelijke regels op voor medewerkers, beoordelen de risico’s van elke tool en leverancier, en gaan na wat de EU AI Act van u verwacht als gebruiker van AI.

  • U bouwt AI in uw product

    Uw klanten vragen waarom ze uw modellen zouden vertrouwen. Geef hun het bewijs.

    We classificeren uw systeem volgens de EU AI Act, voeren AI-impactbeoordelingen uit en begeleiden u naar ISO 42001-certificering, een antwoord dat aankoopafdelingen erkennen.

Meer manieren om uw bedrijf te beveiligen

Aanvullende diensten, apart of naast uw programma.

  • Een extra framework toevoegen

    Al gecertificeerd? Leg uw bestaande maatregelen naast het volgende framework en plan alleen het echte verschil.

  • Remediëring na een audit

    Kwam u uit een audit met non-conformiteiten? We zoeken de grondoorzaak en lossen ze op binnen de termijn.

  • Platformen voor compliance-automatisering

    Hulp bij het kiezen van het juiste platform voor uw bedrijf, apart of als onderdeel van een certificeringsprogramma. Zodra het draait, beheren wij het als uw Virtual CISO, of doet uw team dat.

  • Penetratietesten

    Testen van infrastructuur, web, mobiel, API en cloud, met een gratis hertest nadat u de bevindingen hebt opgelost.

  • GDPR en DPO as a service

    Verwerkersovereenkomsten (DPA’s), DPIA’s, verwerkingsregisters, of een formeel aangestelde functionaris voor gegevensbescherming (DPO).

  • Incidentrespons

    Concreet onderzoek, inperking en herstel, met een vaste afspraak of op aanvraag.

  • Managed detection and response

    24/7 monitoring via een gespecialiseerde partner, geïntegreerd in uw securityprogramma.

  • Ondersteuning bij cyberverzekeringen

    Correct ingevulde vragenlijsten van verzekeraars, gedichte hiaten in maatregelen en een dekking die past bij uw werkelijke risico.

Bouw uw maatregelen één keer op. Hergebruik ze voor wat volgt.

Hebt u al één framework op orde? Dan begint u niet van nul aan het volgende. We hergebruiken het beleid, de maatregelen en het bewijs dat u al hebt opgebouwd en voegen alleen toe wat de nieuwe norm of regelgeving vereist.

DomeinISO
27001
SOC 2ISO
42001
NIS2DORA
RisicobeheerGedektGedektGedektGedektGedekt
ToegangsbeheerGedektGedektNiet gedektGedektGedekt
LeveranciersbeheerGedektGedektGedektGedektGedekt
IncidentresponsGedektGedektNiet gedektGedektGedekt
BedrijfscontinuïteitGedektGedektNiet gedektGedektGedekt
AI-impactbeoordelingNiet gedektNiet gedektGedektNiet gedektNiet gedekt

Veeg opzij om alle frameworks te zien.

Alle frameworks waarmee we werken

Informatiebeveiliging
  • ISO 27001
  • SOC 2 Type I
  • SOC 2 Type II
  • CyFun
  • Cyber Essentials
  • Cyber Essentials Plus
EU-regelgeving
  • NIS2
  • DORA
  • GDPR
  • CRA
AI-governance
  • ISO 42001
  • EU AI Act
Privacy
  • ISO 27701
Betalingen
  • PCI DSS
  • PCI PIN
Verenigde Staten
  • HIPAA
  • CCPA
  • CMMC Level 1

Waarom bedrijven kiezen voor ScaleUP Security

  1. We weten wat uw klanten zullen controleren

    We werkten in enkele van de sterkst gereguleerde sectoren, dus we weten hoe veeleisende klanten hun leveranciers beoordelen: de vragen die ze stellen, het bewijs dat ze aanvaarden en de hiaten die hen doen twijfelen. Daar bereiden we u precies op voor, zodat de securityreview uw deal vooruithelpt in plaats van hem te vertragen.

  2. Eén team. Elke specialist die u nodig hebt.

    U hoeft geen GRC-analist, security engineer, interne auditor, penetratietester en CISO aan te werven. We zetten in elke fase de juiste specialist in, van GRC-analisten en DevSecOps-engineers tot senior consultants op CISO-niveau. Eén senior verantwoordelijke blijft u het hele traject bijstaan, zodat er niets verloren gaat tussen specialisten.

  3. Alleen wat uw bedrijf nodig heeft

    We voegen geen maatregelen, tools of beleid toe omdat ze verkocht kunnen worden. Elke aanbeveling beantwoordt aan een echte eis van een klant, een audit of de regelgeving, of verkleint een reëel risico. Als een bestaande maatregel hergebruikt of de scope vereenvoudigd kan worden, zeggen we het u.

  4. Duidelijke scope. Duidelijke prijs. Duidelijke planning.

    Voor het werk begint, weet u wat we opleveren, wanneer, wat we van uw team nodig hebben en wat het kost. Onze eigen AI-agents nemen routinematig schrijf- en reviewwerk voor hun rekening, zodat elk expertuur gaat naar waar het waarde toevoegt en u sneller resultaat hebt. Geen onverwachte uren, en tijdig een waarschuwing als een datum in gevaar komt.

Over ons

ScaleUP Security werd opgericht door twee securityleiders die allebei programma’s voor ISO 27001, SOC 2 en PCI DSS hebben geleid. Achter hen staat een team van gecertificeerde specialisten.

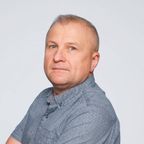
  • Portret van Slava Sklyarenko, medeoprichter van ScaleUP Security

    Slava Sklyarenko

    Medeoprichter, securitystrategie en AI-governance

    Meer dan 20 jaar in IT, cybersecurity, risico en compliance. Slava heeft gezien wat securityprogramma’s doet slagen of mislukken, en brengt dat oordeel van een senior CISO in elke opdracht, terwijl hij zelf hands-on blijft werken. Hij heeft diepgaande expertise in AI-governance en ISO 42001.

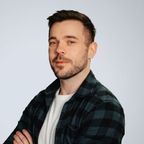
  • Portret van Dmytro (Dima) Cherkas, medeoprichter van ScaleUP Security

    Dmytro (Dima) Cherkas

    Medeoprichter, securityprogramma’s en EU-regelgeving

    Meer dan 8 jaar aan het hoofd van beveiliging in sterk gereguleerde sectoren, van Head of Information Security tot CISO. Als voormalig ontwikkelaar bouwt Dima beveiliging die past bij een snel bewegend team: alleen wat u nodig hebt, beheerd door uw eigen mensen. Hij kent NIS2, DORA en GDPR van binnenuit.

    LinkedIn-profiel (opent in een nieuw tabblad)

Ons specialistenteam

Naast de oprichters stappen gecertificeerde consultants, auditors en engineers uit ons eigen team en van betrouwbare partners in uw project wanneer hun expertise nodig is.

  • GRC-consultants
  • Interne auditors (ISO 27001, ISO 42001)
  • DevSecOps-engineers
  • Penetratietesters
  • Specialisten gegevensbescherming en DPO’s
  • Specialisten incidentrespons

Klantverhalen

Echte projecten, echte resultaten.

Weet u niet waar te beginnen? Eén gesprek, een duidelijke volgende stap.

30 minuten met een medeoprichter. Kom met uw vragen, vertrek met een plan.

U spreekt met Slava of Dima

Het gesprek en alle deliverables zijn in het Engels.

Om het meeste uit 30 minuten te halen

  • Wat de aanleiding is: de vragenlijst, contractclausule, audit of regelgeving waar u mee te maken hebt
  • Uw deadline, als die er is
  • Een kort beeld van uw bedrijf: teamgrootte, product en waar uw gegevens en systemen zich bevinden
  • Wat er al is, ook als dat nog niets is

Voorbereiding is niet nodig. Het helpt ons gewoon om uw bedrijf en uw noden te begrijpen, zodat we het meest pragmatische plan kunnen voorstellen.