Misez sur la croissance. Nous gérons la sécurité.

Une sécurité qui vous aide à conclure des contrats. Nous vous aidons à comprendre vos risques et à sécuriser vos systèmes et vos processus. Nos experts en sécurité, épaulés par nos propres agents IA, vous accompagnent jusqu’à la certification et font en sorte que tout continue de bien fonctionner à mesure que vous grandissez.

Nous couvrons
  • ISO 27001
  • SOC 2
  • ISO 42001
  • NIS2
  • DORA
  • CyFun
  • RGPD
  • EU AI Act
+9 autres référentiels
Les certifications de notre équipe
  • CISSP
  • CCSP
  • CISA
  • CISM
  • CGEIT
  • CDPSE
  • ISO 27001 Auditor
  • ISO 42001 AuditorGouvernance de l’IA

Vous vous reconnaissez ?

Nous avons connu les deux côtés : bâtir la sécurité au sein d’entreprises en croissance et évaluer des fournisseurs pour des entreprises réglementées. Nous connaissons le questionnaire avec une échéance, le contrat en suspens, la réglementation que personne ne comprend vraiment. Quelle est votre situation ?

Votre cas est différent ? Parlons-en

Un parcours, trois étapes. Commencez là où vous en êtes.

Suivez les étapes dans l’ordre, ou rejoignez celle qui vous convient. Sélectionnez un service pour voir ce qu’il comprend.

1Savoir où vous en êtes

2Obtenir la certification

3Rester certifié

Security Health Check

Pour savoir où vous en êtes vraiment : votre exposition aux risques actuels, les lacunes qui comptent le plus et la nécessité ou non de renforcer votre sécurité. Vous repartez avec une image claire, un plan priorisé et un budget, que vous poursuiviez avec nous ou non.

Durée habituelle
3–4 jours
Prix
€3,000

Montant intégralement déduit si vous poursuivez avec un programme de certification.

En parler lors d’un appel gratuit (s’ouvre dans un nouvel onglet)

Ce que nous faisons

  • Évaluation de votre situation par rapport à l’ISO 27001, à CyFun ou au référentiel dont vous avez besoin
  • Analyse de vos systèmes exposés à Internet pour détecter les vulnérabilités connues
  • Feuille de route d’amélioration priorisée, avec effort et responsables
  • Budget indicatif pour le programme d’amélioration
  • Présentation à la direction dans un langage business

Ce qui reste de votre ressort

  • Accès aux personnes responsables de chaque domaine
  • Documents et preuves existants, le cas échéant

Tous les prix s’entendent hors TVA.

Lead Auditors ISO 42001 en interne

Une IA à laquelle vos clients font confiance

Clients, investisseurs et régulateurs vous demandent désormais comment vous encadrez l’IA. Nous intégrons la gouvernance de l’IA au même programme de sécurité que votre ISO 27001 : vous répondez une seule fois et le prouvez avec un certificat.

  • Vous utilisez l’IA dans votre entreprise

    Votre équipe utilise des outils d’IA tous les jours. Savez-vous quelles données quittent l’entreprise ?

    Nous identifions où l’IA est utilisée, fixons des règles claires pour le personnel, évaluons les risques de chaque outil et fournisseur, et vérifions ce que l’EU AI Act attend de vous en tant qu’utilisateur d’IA.

  • Vous intégrez l’IA à votre produit

    Vos clients se demandent pourquoi faire confiance à vos modèles. Apportez-leur la preuve.

    Nous classons votre système selon l’EU AI Act, réalisons des analyses d’impact de l’IA et vous menons à la certification ISO 42001, une réponse que les services achats reconnaissent.

D’autres façons de protéger votre entreprise

Des services complémentaires, seuls ou en parallèle de votre programme.

  • Ajouter un référentiel

    Déjà certifié ? Mettez vos contrôles existants en correspondance avec le référentiel suivant et ne planifiez que l’écart réel.

  • Remédiation après audit

    Votre audit a révélé des non-conformités ? Nous en trouvons la cause racine et les corrigeons dans les délais.

  • Plateformes d’automatisation de la conformité

    Aide au choix de la bonne plateforme pour votre entreprise, seule ou dans le cadre d’un programme de certification. Une fois en place, nous la gérons en tant que Virtual CISO, ou votre équipe s’en charge.

  • Tests d’intrusion

    Tests d’infrastructure, web, mobile, API et cloud, avec un retest gratuit après la correction des constats.

  • RGPD et DPO externalisé

    Contrats de sous-traitance (DPA), analyses d’impact (DPIA), registres des traitements, ou un délégué à la protection des données (DPO) formellement désigné.

  • Réponse aux incidents

    Investigation, confinement et rétablissement sur le terrain, sous contrat ou à la demande.

  • Détection et réponse gérées (MDR)

    Surveillance 24/7 assurée par un partenaire spécialisé, intégrée à votre programme de sécurité.

  • Accompagnement en cyberassurance

    Des questionnaires d’assureur exacts, des lacunes de contrôle comblées et une couverture adaptée à votre risque réel.

Construisez vos contrôles de sécurité une fois. Réutilisez-les pour la suite.

Vous avez déjà un référentiel en place ? Vous ne repartez pas de zéro pour le suivant. Nous réutilisons les politiques, les contrôles et les preuves que vous avez déjà et n’ajoutons que ce que la nouvelle norme ou réglementation exige.

DomaineISO
27001
SOC 2ISO
42001
NIS2DORA
Gestion des risquesCouvertCouvertCouvertCouvertCouvert
Contrôle d’accèsCouvertCouvertNon couvertCouvertCouvert
Gestion des fournisseursCouvertCouvertCouvertCouvertCouvert
Réponse aux incidentsCouvertCouvertNon couvertCouvertCouvert
Continuité d’activitéCouvertCouvertNon couvertCouvertCouvert
Analyse d’impact IANon couvertNon couvertCouvertNon couvertNon couvert

Faites défiler horizontalement pour voir tous les référentiels.

Tous les référentiels avec lesquels nous travaillons

Sécurité de l’information
  • ISO 27001
  • SOC 2 Type I
  • SOC 2 Type II
  • CyFun
  • Cyber Essentials
  • Cyber Essentials Plus
Réglementation européenne
  • NIS2
  • DORA
  • RGPD
  • CRA
Gouvernance de l’IA
  • ISO 42001
  • EU AI Act
Vie privée
  • ISO 27701
Paiements
  • PCI DSS
  • PCI PIN
États-Unis
  • HIPAA
  • CCPA
  • CMMC Level 1

Pourquoi les entreprises choisissent ScaleUP Security

  1. Nous savons ce que vos clients vont vérifier

    Nous avons travaillé dans certains des secteurs les plus réglementés : nous savons comment les clients exigeants évaluent leurs fournisseurs, les questions qu’ils posent, les preuves qu’ils acceptent et les lacunes qui les font hésiter. Nous vous préparons précisément à cela, pour que l’examen de sécurité fasse avancer votre contrat au lieu de le bloquer.

  2. Une équipe. Tous les spécialistes dont vous avez besoin.

    Inutile de recruter un analyste GRC, un ingénieur sécurité, un auditeur interne, un testeur d’intrusion et un CISO. Nous faisons intervenir le bon spécialiste à chaque étape, des analystes GRC et ingénieurs DevSecOps aux consultants seniors de niveau CISO. Un responsable senior reste à vos côtés du début à la fin, pour que rien ne se perde entre spécialistes.

  3. Uniquement ce dont votre entreprise a besoin

    Nous n’ajoutons pas de contrôles, d’outils ou de politiques simplement parce qu’ils se vendent. Chaque recommandation répond à une véritable exigence client, d’audit ou réglementaire, ou réduit un risque réel. Si un contrôle existant peut être réutilisé ou le périmètre simplifié, nous vous le disons.

  4. Périmètre clair. Prix clair. Calendrier clair.

    Avant le début des travaux, vous savez ce que nous livrons, quand, ce dont nous avons besoin de votre équipe et combien cela coûtera. Nos propres agents IA prennent en charge la rédaction et les relectures de routine, pour que chaque heure d’expert soit consacrée là où elle apporte de la valeur et que vous obteniez des résultats plus vite. Pas d’heures surprises, et une alerte rapide si une date est menacée.

À propos

ScaleUP Security a été fondée par deux responsables sécurité qui ont tous deux mené des programmes ISO 27001, SOC 2 et PCI DSS. Derrière eux, une équipe de spécialistes certifiés.

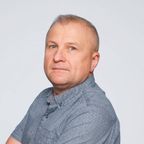
  • Portrait de Slava Sklyarenko, cofondateur de ScaleUP Security

    Slava Sklyarenko

    Cofondateur, stratégie de sécurité et gouvernance de l’IA

    Plus de 20 ans dans l’IT, la cybersécurité, le risque et la conformité. Slava a vu ce qui fait réussir ou échouer un programme de sécurité, et apporte ce regard de CISO senior à chaque mission tout en restant opérationnel. Il possède une expertise approfondie en gouvernance de l’IA et en ISO 42001.

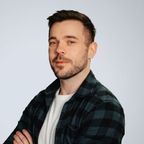
  • Portrait de Dmytro (Dima) Cherkas, cofondateur de ScaleUP Security

    Dmytro (Dima) Cherkas

    Cofondateur, programmes de sécurité et réglementation européenne

    Plus de 8 ans à la tête de la sécurité dans des secteurs très réglementés, de Head of Information Security à CISO. Ancien développeur, Dima construit une sécurité adaptée aux équipes qui avancent vite : uniquement ce dont vous avez besoin, gérée par vos propres équipes. Il connaît NIS2, DORA et le RGPD de l’intérieur.

    Profil LinkedIn (s’ouvre dans un nouvel onglet)

Notre équipe de spécialistes

Au-delà des fondateurs, des consultants, auditeurs et ingénieurs certifiés, issus de notre équipe et de partenaires de confiance, rejoignent votre projet lorsque leur expertise est nécessaire.

  • Consultants GRC
  • Auditeurs internes (ISO 27001, ISO 42001)
  • Ingénieurs DevSecOps
  • Testeurs d’intrusion
  • Spécialistes de la protection des données et DPO
  • Spécialistes de la réponse aux incidents

Cas clients

De vrais projets, de vrais résultats.

Vous ne savez pas par où commencer ? Un appel, une prochaine étape claire.

30 minutes avec un cofondateur. Venez avec vos questions, repartez avec un plan.

Vous échangerez avec Slava ou Dima

L’appel et tous les livrables sont en anglais.

Pour tirer le meilleur parti de ces 30 minutes

  • Ce qui vous amène : le questionnaire, la clause contractuelle, l’audit ou la réglementation auquel vous faites face
  • Votre échéance, s’il y en a une
  • Un aperçu de votre entreprise : taille de l’équipe, produit, et où se trouvent vos données et vos systèmes
  • Ce qui est déjà en place, même si ce n’est encore rien

Aucune préparation n’est nécessaire. Cela nous aide simplement à comprendre votre entreprise et vos besoins, pour vous proposer le plan le plus pragmatique.